


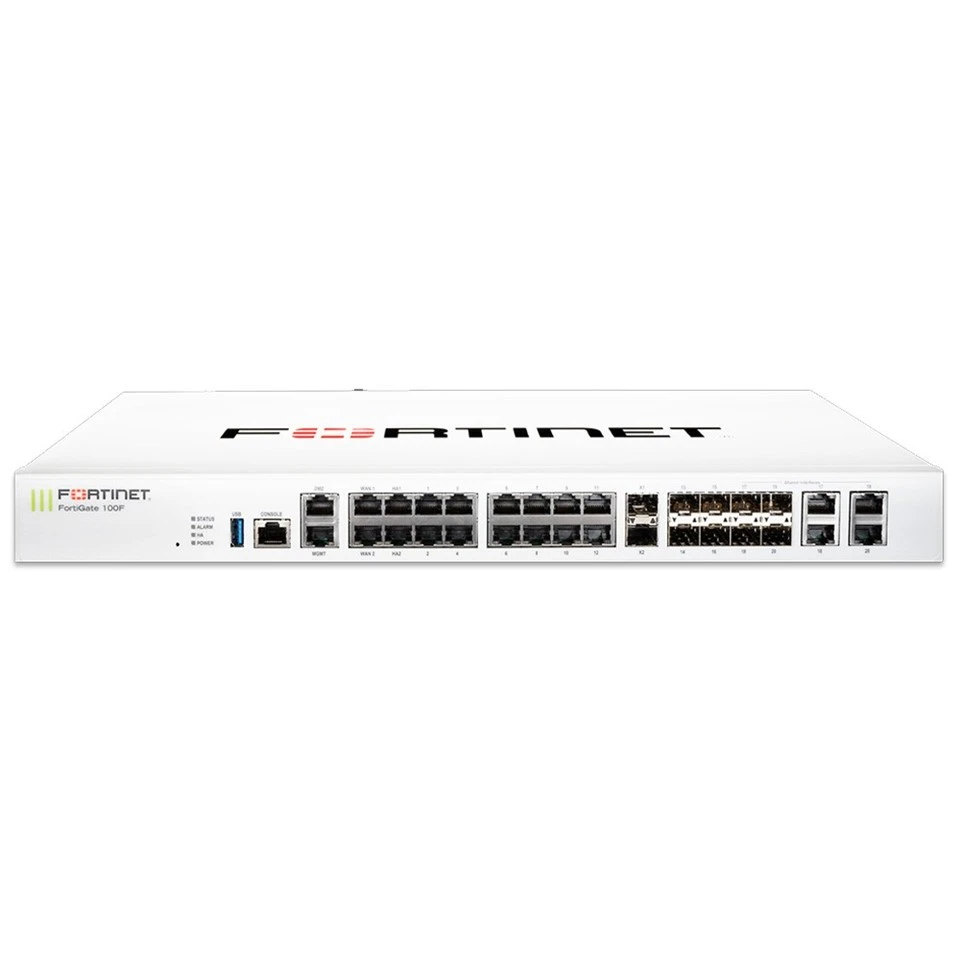

AITI Tech Limited هي إحدى الشركات الرائدة في تصنيع وتوريد الجيل الجديد من جدار الحماية fortigate 100f-. بفضل ما يزيد عن 20 عامًا من الخبرة، نرحب بكم ترحيبًا حارًا لشراء جدار حماية من الجيل التالي من fortigate 100f رخيص الثمن بكميات كبيرة متوفر هنا من مصنعنا. جميع منتجاتنا ذات جودة عالية وسعر منخفض. اتصل بنا للحصول على قائمة الأسعار.
تحديد موضع المنتج
FortiGate 100F عبارة عن بوابة أمان أساسية-على حامل سطح المكتب/وحدة واحدة-تم إطلاقها بواسطة Fortinet للمقر الرئيسي للمؤسسة، وحواف مراكز البيانات، والمكاتب الفرعية الكبيرة وشبكات الحرم الجامعي عالية الأداء-. مدعومًا بالجيل السابع من معالجات أمان SPU الخاصة بشركة Fortinet ونظام التشغيل FortiOS الموحد، فهو يدمج بشكل عميق جدار الحماية من الجيل التالي- وشبكة WAN الأصلية-SD وإمكانية الوصول إلى شبكة الثقة المعدومة (ZTNA) وإمكانيات تجزئة الشبكة الداخلية. تم تصميمه ليناسب-سيناريوهات حركة المرور العالية مع متطلبات النطاق الترددي التي تصل إلى 5-10 جيجابت في الثانية و1000-2000 مستخدم متزامن، وهو حجر الزاوية الأساسي لمراكز بيانات المؤسسات متوسطة الحجم والمقرات الكبيرة لبناء "شبكة تعتمد على الأمان".

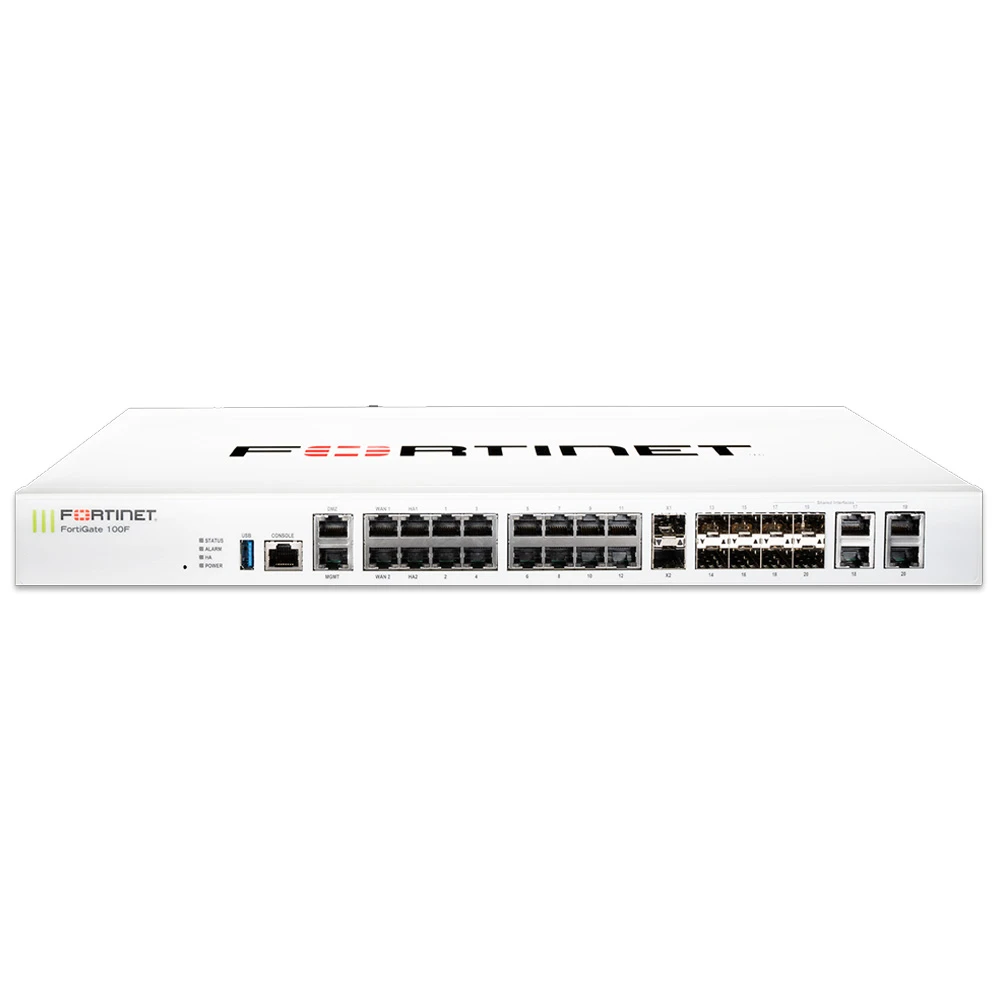

تكوين منفذ الأجهزة
16 منفذ RJ45 Gigabit Ethernet، يلبي -متطلبات الوصول السلكي عالي الكثافة لمناطق متعددة مثل مناطق الخادم الداخلية ومناطق المستخدم ومناطق الإدارة
2 × 10G SFP + منافذ ألياف، تدعم الوحدات الضوئية 10G SFP+ أو 1G SFP، تستخدم للتوصيل البيني للارتباط الأساسي ذي النطاق الترددي العالي أو اتصال الوصلة الصاعدة بالمحولات الأساسية
1 × واجهة إدارة وحدة التحكم RJ45 لتصحيح أخطاء المنفذ التسلسلي المحلي والتكوين الأولي للجهاز واستكشاف الأخطاء وإصلاحها
1 × واجهة RJ45 FortiLink مخصصة، تستخدم لتوصيل محولات FortiSwitch مباشرة، مما يحقق إدارة موحدة وربط السياسة لجميع الأجهزة السلكية عبر الشبكة
2 × واجهات USB 3.2 Gen1، تدعم أجهزة التخزين الخارجية لتوسيع سعة السجل، أو توصيل وحدات 4G/5G لتحقيق روابط النسخ الاحتياطي اللاسلكية
منافذ إيثرنت -مدمجة بقاعدة 10G/1G-T، تدعم معدلات التفاوض التلقائي-، والتي يمكن استخدامها كنسخ احتياطي عالي السرعة- أو واجهات DMZ
التقنيات الأساسية المنفذة
- يعتمد بنية SPU (وحدة معالجة الأمان) من الجيل السابع لشركة Fortinet، مع تسريع الأجهزة من كل من CP9 (معالج المحتوى) وNP7 (معالج الشبكة) لتقليل حمل وحدة المعالجة المركزية للأغراض العامة- بشكل كبير، وتحقيق فحص عميق لمعدل الخط- لحركة مرور SSL/TLS 1.3 المشفرة. ويحافظ على زمن وصول منخفض- وعدم-إعادة توجيه متوقفة حتى عند تمكين كافة ميزات الأمان الكاملة في وقت واحد.
- مقاييس الأداء القياسية المنشورة رسميًا: إنتاجية طبقة جدار الحماية 4 بسرعة 60 جيجابت في الثانية، وإنتاجية IPS بسرعة 20 جيجابت في الثانية، وإنتاجية NGFW بسرعة 7 جيجابت في الثانية، وإنتاجية الحماية من التهديدات بسرعة 4 جيجابت في الثانية، وإنتاجية IPsec VPN بسرعة 35 جيجابت في الثانية، ودعم 10,000,000 جلسة TCP متزامنة و700,000 جلسة TCP جديدة في الثانية.
- إمكانية SD{0}}WAN أصلية سلسة تعمل على دمج جميع ميزات أمان NGFW في الشبكة واسعة النطاق. بدون تراخيص إضافية مدفوعة الأجر، فإنه يدعم التحديد الذكي للمسار لما يصل إلى 32 رابطًا والكشف عن صحة الارتباط في الوقت الفعلي-، وجدولة حركة مرور الأعمال الأساسية تلقائيًا إلى الرابط الأمثل وتحقيق تبديل المسار على مستوى المللي ثانية-.
- يدعم بروتوكولات التوجيه الديناميكي بما في ذلك BGP، وOSPF، وRIP والتوجيه الثابت، بحد أقصى 2000 بوابة-إلى-بوابة IPsec و500 قناة وصول للمستخدم SSL VPN، مما يلبي -متطلبات الاتصال البيني المشفر عالي السرعة بين مراكز البيانات المتعددة-المناطق للمؤسسات الكبيرة.
- قدرة إدارة FortiSwitch المدمجة- والتي يمكنها التحكم مركزيًا في ما يصل إلى 48 محول FortiSwitch؛ إمكانية-وحدة تحكم لاسلكية مدمجة يمكنها إدارة ما يصل إلى 120 نقطة وصول FortiAP (64 منها تدعم وضع النفق)، مما يحقق التشغيل والصيانة الموحدة وربط السياسات لجميع الأجهزة السلكية واللاسلكية عبر الشبكة.
- متوافق مع أداة ترحيل تكوين FortiConverter، التي يمكنها استيراد التكوينات الأساسية من جدران الحماية الموجودة التابعة لجهة خارجية -بنقرة واحدة، مما يؤدي إلى تقصير دورة نشر الجهاز الجديد بشكل كبير. وبإقرانه بآلية تحديث البرامج الثابتة المتزامنة عالميًا من Fortinet، فإنه يضمن تشغيلًا مستقرًا للجهاز على المدى الطويل-.
- متكامل تمامًا مع بنية الأمان الموحدة لـ Fortinet Security Fabric، ويتصل بسلاسة بمنصات الإدارة المركزية FortiManager وFortiAnalyzer لتحقيق توزيع موحد للسياسة وتخزين السجلات المركزية وتصور حالة الأمان العالمية لجميع الأجهزة عبر الشبكة، مما يدعم التنسيق والاستجابة الأمنية الآلية.
- يدعم النشر في وضع الاستعداد -النشط- العالي (أوضاع A-P وA-A)، مما يحقق مزامنة الحالة وموازنة حمل حركة المرور بين جهازين عبر منافذ HA مخصصة. ويمكنه إكمال تجاوز الفشل في غضون ميلي ثانية عند فشل جهاز واحد، مما يتجنب انقطاع العمل الناتج عن نقاط الفشل الفردية ويلبي -متطلبات التشغيل ذات الموثوقية العالية لحواف مركز البيانات.
- يدعم تقسيم النطاق الظاهري، بحد أقصى 100 نطاق أمان ظاهري مستقل، مما يحقق العزل المنطقي لخطوط الأعمال المتعددة-المستأجرين ومتعددة-، مما يلبي متطلبات الأمان المختلفة للمؤسسات الكبيرة متعددة-الأقسام ومجموعات المشروعات المتعددة-.
ميزات الأمان الأساسية
- نظام منع التطفل (IPS)-عالي الأداء-مدمج والذي يمكنه تحديد وحظر أكثر من 10000 من هجمات الثغرات الأمنية والفيروسات المتنقلة وهجمات DDoS وسلوكيات اقتحام الشبكة في الوقت الفعلي، ويغطي التهديدات ذات الأبعاد الكاملة-في كل من طبقات الشبكة والتطبيقات، مع إنتاجية IPS تصل إلى 20 جيجابت في الثانية.
- متكامل مع خدمات الذكاء الاصطناعي العالمية المدعومة بالذكاء الاصطناعي من FortiGuard-، مع الاستفادة من محركات التعلم الآلي لمزامنة قواعد بيانات الفيروسات المحدثة في الوقت الفعلي ومكتبات توقيع التهديدات تلقائيًا-، مما يوفر دفاعًا حقيقيًا-ضد برامج الفدية، ونقاط ضعف- يومية ومتغيرات البرامج الضارة، مع إنتاجية حماية من التهديدات تصل إلى 4 جيجابت في الثانية.
- يدعم الفحص العميق للحزم ثنائي الاتجاه، وإجراء فحص كامل للمحتوى{0}الأبعاد على جميع إصدارات حركة المرور المشفرة بما في ذلك TLS 1.3، وتحديد الأنشطة الضارة المخفية في حركة مرور HTTPS المشفرة وحظرها، مع إنتاجية فحص عميق لطبقة المقابس الآمنة (SSL) تصل إلى 7 جيجابت في الثانية.
- محرك مكافحة فيروسات-كامل-عالي الأداء-مدمج في بروتوكول مكافحة الفيروسات والذي يغطي تصفية الفيروسات للبروتوكولات الرئيسية بما في ذلك HTTP وFTP وSMTP وPOP3 وIMAP وSMB، مما يمنع الفيروسات بشكل فعال من الانتشار عبر الإنترانت من خلال مسارات مثل تنزيلات الويب ونقل البريد الإلكتروني ومشاركة الملفات الداخلية.
- متكامل مع تصفية الويب والتحكم في التطبيقات ووظائف تصفية DNS، مع معدل إنتاجية للتحكم في التطبيق يصل إلى 25 جيجابت في الثانية. ويمكنه التحكم بدقة في سلوكيات وصول الموظفين إلى الويب وأذونات الاستخدام لأكثر من 10000 تطبيق، مع تجنب المخاطر الأمنية الناجمة عن مواقع التصيد الاحتيالي -والتطبيقات غير المتعلقة بالعمل من المصدر.
- يدعم إمكانية الوصول إلى شبكة الثقة المعدومة (ZTNA) الأصلية، وتعيين الحد الأدنى من الأذونات ديناميكيًا استنادًا إلى هوية المستخدم وحالة الجهاز وسيناريوهات الوصول، وتحقيق الوصول الآمن الواعي بالهوية-دون تعريض موارد الإنترانت الأساسية للإنترنت العام.
- يدعم وظائف تحليل الأمان المتقدمة، التي يمكنها إجراء تحليل سلوكي{{0}في الوقت الفعلي على حركة المرور على مستوى الشبكة-والتعرف على التهديدات الداخلية ومخاطر تسرب البيانات وإنشاء تقارير مفصلة عن تحليل سلوك المستخدم والكيان ودعم عمليات تدقيق الامتثال على مستوى المؤسسة-.
- يأتي مزودًا بمساعد أمان الذكاء الاصطناعي- المدمج الذي يمكنه إكمال تحليل سجل الأمان تلقائيًا والحكم على أحداث التهديد وإنشاء سياسة الاستجابة، مما يؤدي إلى خفض حد العمليات الأمنية بشكل كبير للمواقع على مستوى المؤسسة- وتحسين كفاءة الاستجابة للتهديدات.
- يدعم مصادقة FortiToken الثنائية-، بحد أقصى 5000 رمز مميز، مما يوفر تحققًا قويًا من الهوية للوصول إلى VPN وتسجيل دخول المسؤول والوصول إلى النظام الأساسي لمنع الوصول غير المصرح به الناتج عن تسرب الحساب.
- إمكانية -مدمجة متقدمة لاكتشاف التهديدات، والتي يمكنها إجراء تحليل سلوك ديناميكي للملفات المشبوهة غير المعروفة، وتحديد البرامج الضارة لمدة -يوم والتي لا يمكن تغطيتها بواسطة مكتبات التوقيع التقليدية، وتشكيل-نظام حماية أمني مغلق لاستجابة "الدفاع - -".
الوسم : Fortigate 100f الجيل التالي من-جدار الحماية، Fortigate 100f الجيل التالي من-موردي جدار الحماية, جدار حماية أمني متطور


